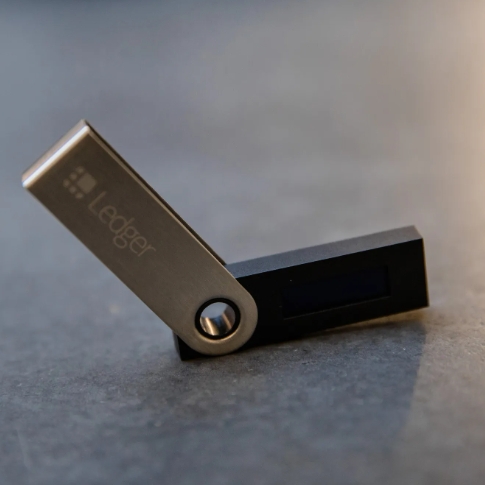
卧槽,你买的硬件钱包,可能出厂前就被人”开过盖”了?🔓
Ledger 刚更新了这次设备被篡改事件的调查结果,细节比想象中狠:
🔹 一个有组织的犯罪团伙,花了好几个月买入正品 Ledger
🔹 拆开机器,塞进定制的隐藏硬件,专门在初始化时偷助记词
🔹 再装回去,通过东南亚的第三方经销商重新卖给用户
🔹 背后还搭了一整套收集助记词、盗币、洗钱的基础设施,砸了数百万美元,最后一次性集中收割
Ledger 的说法是:芯片、BOLOS 系统和自家服务器都没被攻破,这是设备离开官方之后,在分销环节被人动了手脚。
目前东南亚和香港的授权经销商已被要求暂停全部销售,门店不准开架陈列,退货机一律禁止二次销售。
说白了,硬件钱包最大的漏洞不在芯片,在”你从哪儿买的”。
几条保命建议:
✅ 只走官网或官方授权渠道,别图便宜买二手、拆封机
✅ 助记词必须自己生成,收到”预设助记词”的直接扔
✅ 开箱先检查包装和外壳有没有被动过
你的冷钱包是在哪儿买的?👇
原文:币安广场
© 版权声明
文章版权归作者所有,未经允许请勿转载。
相关文章